
17:50 / 17 ноября 2026



В Москве 10 декабря состоялась юбилейная, пятая конференция «День безопасной разработки ПО», организованная Ассоциацией разработчиков программных продуктов (АРПП) «Отечественный софт». Мероприятие прошло в партнерстве с Институтом системного программирования им. В.П. Иванникова РАН (ИСП РАН) на площадке его Открытой конференции.
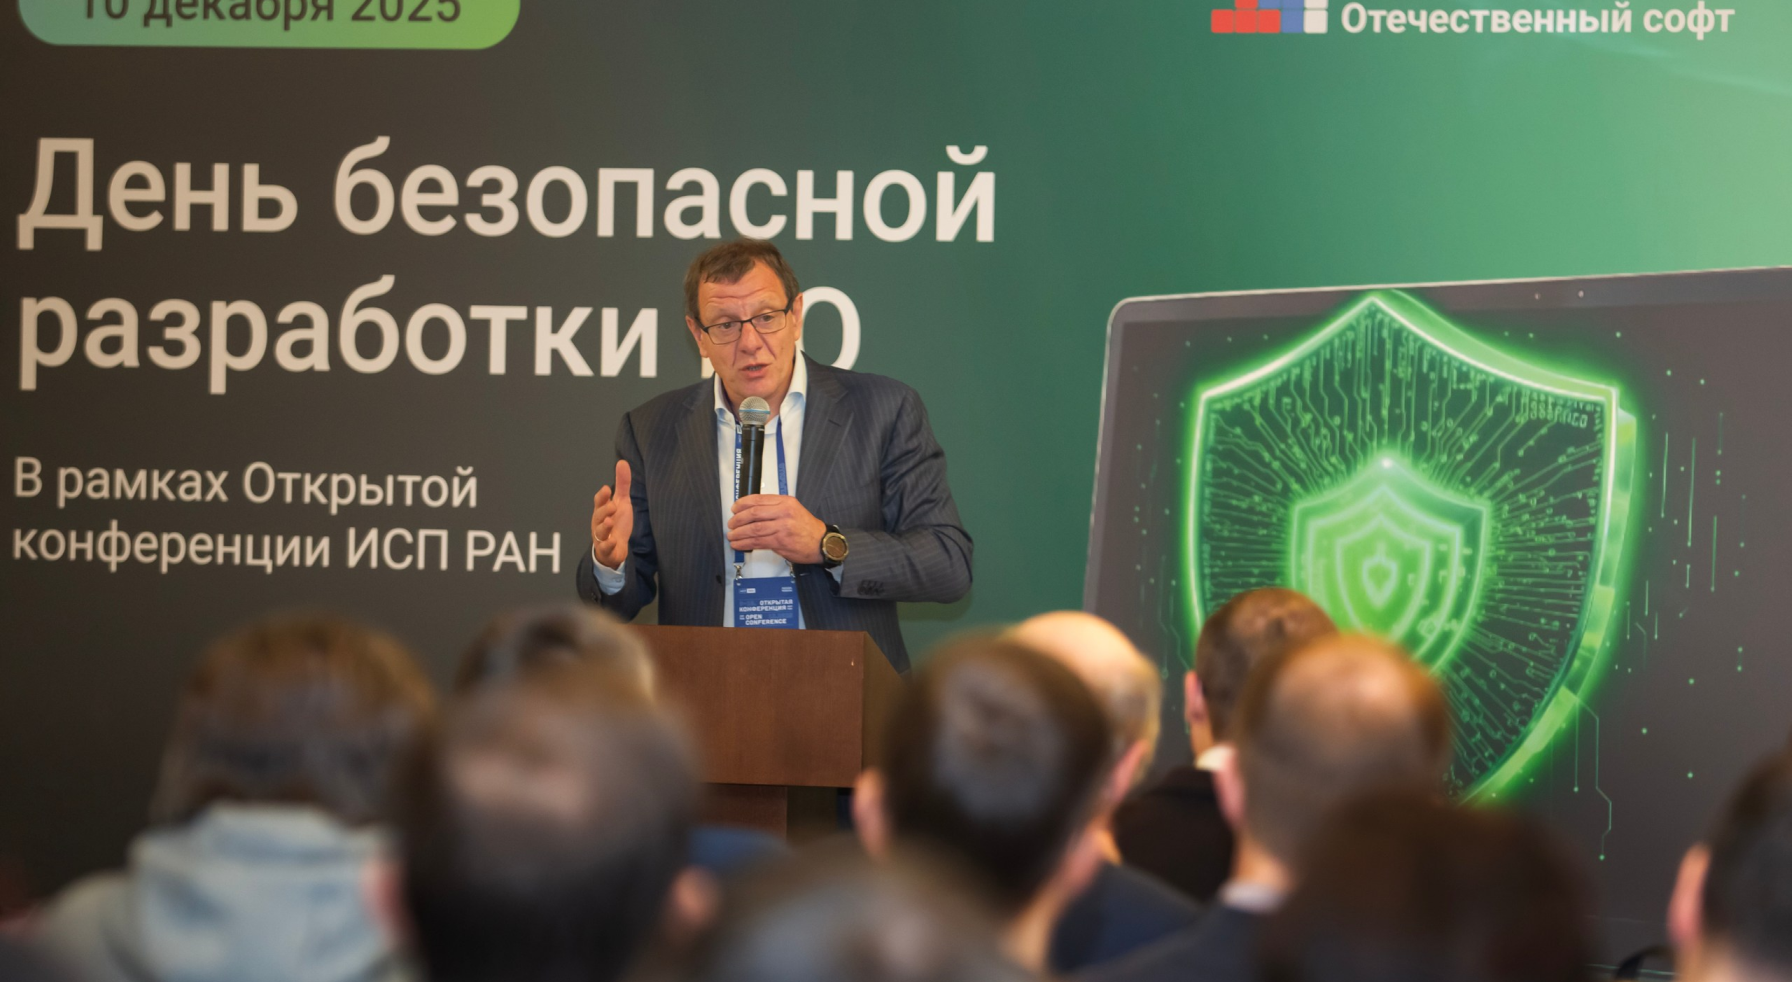
Растущий уровень киберугроз делает вопросы защиты данных и внедрения практик безопасной разработки как никогда актуальными, что отразилось на масштабе события: в гибридном формате в нем приняли участие около 1000 специалистов по ИБ, разработчиков, технических директоров и представителей регуляторов.
Модератором выступил Роман Карпов, глава комитета по ИБ АРПП, директор по стратегии и развитию технологий Axiom JDK. Он отметил, что за два года вовлеченность ИТ-компаний в тематику безопасной разработки выросла более чем в десять раз.
«Появилось понимание конкретных потребностей разработчиков и приоритетные категории инструментов: это трекинг задач и багов, статический анализ кода, динамический анализ кода и инструменты композиционного анализа», – заявил Карпов. Он подчеркнул важность синергии науки и бизнеса, которую олицетворяет сотрудничество с ИСП РАН, для достижения целей технологического суверенитета.
Исполнительный директор АРПП «Отечественный софт» Ренат Лашин сообщил о планах по изменению формата мероприятия.
«Мы планируем внедрить новый формат Дней РБПО: в первом полугодии проводить мероприятие под эгидой АРПП, как это было раньше, а каждый декабрь — совместное мероприятие с ИСП РАН и ФСТЭК, как сегодня», – пояснил Лашин. Такой подход, по его мнению, поможет наладить регулярный диалог между вендорами, регуляторами и заказчиками для согласования ожиданий и практик.
Директор ИСП РАН Арутюн Аветисян назвал знаковым факт объединения представителей науки, бизнеса и государства. «Государство важно прежде всего как регулятор, который задает прозрачные правила игры, а не только как источник поддержки. Тогда отрасль растет, и требования к уровню решений становятся общими для рынка», – отметил он.
В свою очередь, директор Центра компетенций по импортозамещению в сфере ИКТ Илья Массух связал темы импортозамещения и безопасной разработки. «Импортозамещение стало чем-то большим: сегодня создаются решения на отечественных компонентах, и делается это безопасно. В этом большая заслуга сообщества, которое объединилось вокруг создания российского ядра Linux при ИСП РАН, и многих участников АРПП, поддерживающих принципы безопасной разработки», – заявил Массух.
В практической части программы Елена Маньжова, представитель органа по сертификации ИСП РАН, рассказала о целях и преимуществах унификации регламентов РБПО. По ее словам, типовой комплект документов призван оказать методическую помощь компаниям при создании собственных стандартов и их последующем внедрении, что полностью отвечает запросам рынка. Далее эксперты представили конкретные кейсы, посвященные контролю кода и компонентов, снижению ложных срабатываний систем анализа, внедрению культуры безопасности и практик DevSecOps.
Напомним, что отечественные ИТ-компании могут увеличить стоимость лицензий на свое программное обеспечение на 10-40% в грядущем году. Среди причин: рост налоговой нагрузки, высокая ключевая ставка ЦБ, увеличение расходов на персонал и инвестиции в разработку новых решений.
Поделиться новостью
17:50 / 17 ноября 2026
17:10 / 17 ноября 2026
16:30 / 17 ноября 2026
15:50 / 17 ноября 2026
 «Сбер» представил портативную умную колонку
16:30 / 17 ноября 2026
 Cloud.ru займется национальной сертификацией ИТ-специалистов в облаках
15:50 / 17 ноября 2026

Соцсети и мессенджеры
Цифровизация
15:10 / 17 ноября 2026
 VK Tech запустил подключение ИИ-агентов в проектах VK WorkSpace
13:50 / 17 ноября 2026